O artigo 50 da AI Act produz seus primeiros efeitos desde agosto de 2026, e o quadro regulatório europeu sobre inteligência artificial não é mais um projeto de diretiva distante. As empresas que implantam modelos generativos devem agora marcar tecnicamente seus conteúdos sintéticos e informar os usuários de que estão interagindo com uma IA. As tendências digitais não se leem mais apenas nos anúncios de produtos, mas nas restrições que reestruturam as arquiteturas de software e os processos de negócios.
Marcação técnica dos conteúdos IA: a restrição que redesenha os pipelines
O regime de transparência imposto pela AI Act desde 2 de agosto de 2026 obriga toda empresa que implanta chatbots, geradores de texto, imagens ou vídeos a integrar uma marcação legível por máquina em cada conteúdo sintético. Não se trata de uma menção legal no rodapé. É uma camada técnica embutida no arquivo ou no fluxo de dados em si.
Observamos que essa obrigação modifica os pipelines de produção de conteúdo em vários níveis. As equipes técnicas devem integrar metadados padronizados (C2PA, marca d’água invisível) diretamente nos processos de geração, antes de qualquer divulgação.
O regime de sanções não é simbólico: até 3% da receita global ou 15 milhões de euros para as empresas que não cumprirem essas obrigações de marcação. Uma etapa adicional está prevista para 2 de dezembro de 2026, com o fim do período de transição e a proibição explícita de certos conteúdos gerados íntimos não consentidos.
Para as direções técnicas, isso significa uma auditoria completa das ferramentas de geração usadas internamente e pelos prestadores. As empresas que dependem de APIs de terceiros devem verificar se o fornecedor garante a marcação antecipadamente, pois a responsabilidade pela conformidade recai sobre o implantador, não apenas sobre o desenvolvedor do modelo.
A atualidade da transformação digital se desenrola tanto na conformidade regulatória quanto na inovação de produtos, e recomendamos acompanhar essas evoluções para saber mais sobre Tic e Net e os quadros que estruturam o setor.
Edge IA e inferência local: por que a nuvem não é mais suficiente
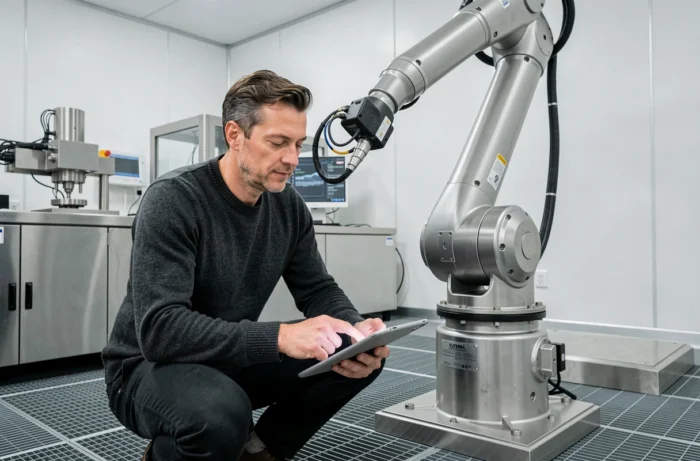
A tendência mais estruturante do lado da infraestrutura não é o aumento da potência dos data centers. É o deslocamento da inferência para o terminal.
A inteligência embarcada reduz a dependência da nuvem para decisões em tempo real. Em ambiente industrial, um sensor IoT equipado com TinyML processa seus dados localmente e só envia ao servidor as anomalias ou os agregados. A latência cai, assim como a largura de banda consumida.
Esse movimento agora atinge os terminais de consumo. Modelos compactos como o Gemma 4 12B do Google visam explicitamente a execução em PC, sem chamada de rede. O desafio para as empresas é duplo:
- Reduzir os custos de inferência em nuvem, que representam uma parte crescente dos orçamentos de TI assim que os usos de IA generativa se generalizam nos processos de negócios
- Garantir a confidencialidade dos dados dos clientes e dos dados de saúde, evitando seu trânsito para servidores remotos, o que simplifica a conformidade com o RGPD e a AI Act
- Manter a disponibilidade dos serviços de IA mesmo em caso de interrupção da rede, um critério não negociável em ambientes de produção industrial ou de comunicação em campo
Soberania digital e nuvem híbrida: além do discurso político
A nuvem soberana não é mais um conceito de salão. Ofertas como S3NS ou Numspot estruturam um mercado concreto para as empresas sujeitas a restrições regulatórias sobre a localização e o tratamento de dados.
A nuvem híbrida soberana se torna um pré-requisito para os mercados públicos e a saúde. Os editais agora incluem cláusulas de localização de dados no território europeu, com exigências de certificação SecNumCloud para dados sensíveis.
Para as direções de desenvolvimento digital, a escolha da arquitetura não se faz mais entre nuvem pública e on-premise. Ela se faz entre vários níveis de soberania, dependendo da sensibilidade dos dados tratados. Os dados de saúde, os dados pessoais dos clientes e os dados de comunicação interna não estão sob o mesmo regime.
Arbitragem técnica entre desempenho e conformidade
O compromisso real envolve latência e funcionalidades. As ofertas soberanas nem sempre incorporam as últimas inovações dos hyperscalers americanos no mesmo ritmo. Observamos um desfasamento de alguns meses na disponibilidade de certos serviços gerenciados, o que obriga as equipes a antecipar suas necessidades de infraestrutura.
As empresas que implantam produtos digitais no mercado europeu devem integrar essa restrição desde a fase de concepção. Escolher seu fornecedor de nuvem com base no tipo de dados tratados torna-se um ato de arquitetura, não um ato de compra.
Cibersegurança pós-quântica: preparar a migração criptográfica
Os processadores quânticos ainda não quebram as chaves RSA em produção. A ameaça está em outro lugar: no armazenamento de dados criptografados hoje para uma futura descriptografia, uma estratégia conhecida como “colher agora, descriptografar depois”.
A migração para algoritmos pós-quânticos deve começar antes que a ameaça se torne operacional. As empresas que manipulam dados com longa duração (propriedade intelectual, dados de saúde, contratos) são as primeiras afetadas.
Os padrões NIST para criptografia pós-quântica foram publicados. A dificuldade não é algorítmica, é organizacional:
- Inventariar todos os pontos de criptografia na infraestrutura (TLS, armazenamento, assinaturas, VPN, certificados)
- Testar a compatibilidade dos novos algoritmos com os sistemas existentes, alguns protocolos legados não suportando os tamanhos de chaves pós-quânticas
- Planejar uma migração gradual sem interrupção de serviço, começando pelos fluxos mais expostos ao risco de captura
O assunto continua subestimado nas folhas de rota de transformação digital. Os orçamentos de cibersegurança absorvem a detecção e a resposta a incidentes, mas a reestruturação criptográfica mobiliza competências raras e ciclos de teste longos. As empresas que se comprometem agora evitam uma migração sob pressão em três a cinco anos, quando as capacidades quânticas tiverem ultrapassado um limite operacional.