L’articolo 50 dell’AI Act ha prodotto i suoi primi effetti da agosto 2026, e il quadro normativo europeo sull’intelligenza artificiale non è più un progetto di direttiva lontano. Le aziende che implementano modelli generativi devono ora contrassegnare tecnicamente i loro contenuti sintetici e informare gli utenti che stanno interagendo con un’IA. Le tendenze digitali non si leggono più solo negli annunci di prodotto, ma si leggono nelle restrizioni che ristrutturano le architetture software e i processi aziendali.
Contrassegno tecnico dei contenuti IA: la restrizione che ridisegna i pipeline
Il regime di trasparenza imposto dall’AI Act dal 2 agosto 2026 obbliga ogni azienda che implementa chatbot, generatori di testo, immagini o video a integrare un contrassegno leggibile da macchina su ogni contenuto sintetico. Non è una nota legale in fondo alla pagina. È uno strato tecnico incorporato nel file o nel flusso di dati stesso.
Osserviamo che questo obbligo modifica i pipeline di produzione di contenuti a più livelli. I team tecnici devono integrare metadati standardizzati (C2PA, watermarking invisibile) direttamente nei processi di generazione, prima di qualsiasi diffusione.
Il regime di sanzioni non è simbolico: fino al 3% del fatturato globale o 15 milioni di euro per le aziende che non rispettano questi obblighi di contrassegno. È prevista un’ulteriore fase il 2 dicembre 2026, con la fine del periodo di transizione e il divieto esplicito di alcuni contenuti generati intimi non consensuali.
Per le direzioni tecniche, ciò significa un audit completo degli strumenti di generazione utilizzati internamente e presso i fornitori. Le aziende che si affidano a API di terze parti devono verificare che il fornitore assicuri il contrassegno a monte, poiché la responsabilità della conformità ricade sul deployer, non solo sullo sviluppatore del modello.
La rilevanza della trasformazione digitale si gioca tanto nella conformità normativa quanto nell’innovazione di prodotto, e raccomandiamo di seguire queste evoluzioni per saperne di più su Tic e Net e i quadri che strutturano il settore.
Edge IA e inferenza locale: perché il cloud non basta più
La tendenza più strutturante dal lato infrastruttura non è l’aumento della potenza dei data center. È lo spostamento dell’inferenza verso il terminale.
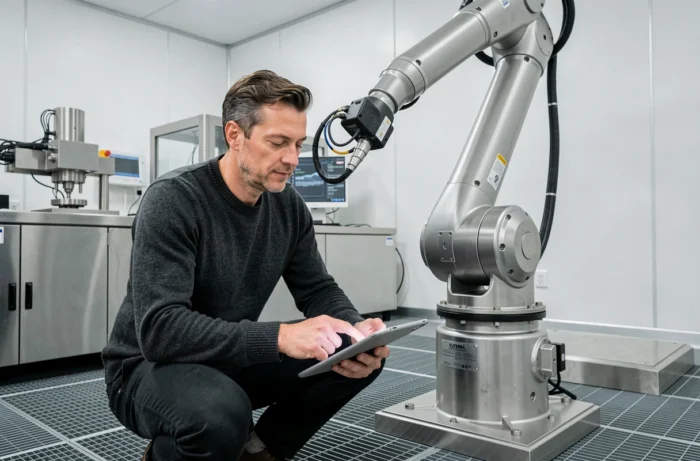
L’intelligenza incorporata riduce la dipendenza dal cloud per le decisioni in tempo reale. In un ambiente industriale, un sensore IoT dotato di TinyML elabora i suoi dati localmente e invia al server solo le anomalie o gli aggregati. La latenza diminuisce, anche la larghezza di banda consumata.
Questo movimento ora tocca i terminali di consumo. I modelli compatti come Gemma 4 12B di Google mirano esplicitamente all’esecuzione su PC, senza chiamate di rete. La sfida per le aziende è doppia:
- Ridurre i costi di inferenza cloud, che rappresentano una parte crescente dei budget IT non appena gli usi di IA generativa si generalizzano nei processi aziendali
- Garantire la riservatezza dei dati dei clienti e dei dati sanitari evitando il loro transito verso server remoti, semplificando così la conformità al RGPD e all’AI Act
- Mantenere la disponibilità dei servizi IA anche in caso di interruzione della rete, un criterio non negoziabile negli ambienti di produzione industriale o di comunicazione sul campo
Sovranità digitale e cloud ibrido: oltre il discorso politico
Il cloud sovrano non è più un concetto da salotto. Offerte come S3NS o Numspot strutturano un mercato concreto per le aziende soggette a vincoli normativi sulla localizzazione e il trattamento dei dati.
Il cloud ibrido sovrano diventa un prerequisito per gli appalti pubblici e la sanità. Le gare d’appalto ora integrano clausole di localizzazione dei dati sul territorio europeo, con requisiti di certificazione SecNumCloud per i dati sensibili.
Per le direzioni dello sviluppo digitale, la scelta dell’architettura non avviene più tra cloud pubblico e on-premise. Avviene tra diversi livelli di sovranità, a seconda della sensibilità dei dati trattati. I dati sanitari, i dati dei clienti di carattere personale e i dati di comunicazione interna non rientrano nello stesso regime.
Arbitraggio tecnico tra prestazioni e conformità
Il compromesso reale riguarda la latenza e le funzionalità. Le offerte sovrane non integrano sempre le ultime innovazioni degli hyperscalers americani con lo stesso ritmo. Osserviamo un ritardo di alcuni mesi sulla disponibilità di alcuni servizi gestiti, il che costringe i team a anticipare le loro esigenze infrastrutturali.
Le aziende che implementano prodotti digitali sul mercato europeo devono integrare questa restrizione fin dalla fase di progettazione. Scegliere il proprio fornitore cloud in base al tipo di dati trattati diventa un atto di architettura, non un atto d’acquisto.
Cybersecurity post-quantistica: preparare la migrazione crittografica
I processori quantistici non rompono ancora le chiavi RSA in produzione. La minaccia è altrove: nello stoccaggio di dati crittografati oggi per un futuro decrittografato, una strategia nota come “harvest now, decrypt later”.
La migrazione verso algoritmi post-quantistici deve iniziare prima che la minaccia diventi operativa. Le aziende che gestiscono dati a lungo termine (proprietà intellettuale, dati sanitari, contratti) sono le prime a essere interessate.
Gli standard NIST per la crittografia post-quantistica sono stati pubblicati. La difficoltà non è algoritmica, è organizzativa:
- Inventariare tutti i punti di crittografia nell’infrastruttura (TLS, archiviazione, firme, VPN, certificati)
- Testare la compatibilità dei nuovi algoritmi con i sistemi esistenti, alcuni protocolli legacy non supportano le dimensioni delle chiavi post-quantistiche
- Pianificare una migrazione graduale senza interruzione del servizio, iniziando dai flussi più esposti al rischio di cattura
Il tema rimane sottovalutato nelle roadmap di trasformazione digitale. I budget per la cybersecurity assorbono la rilevazione e la risposta agli incidenti, ma la revisione crittografica mobilita competenze rare e cicli di test lunghi. Le aziende che si impegnano ora evitano una migrazione sotto pressione tra tre e cinque anni, quando le capacità quantistiche avranno superato una soglia operativa.