Artikel 50 des AI Act zeigt seit August 2026 seine ersten Auswirkungen, und der europäische Rechtsrahmen für künstliche Intelligenz ist kein fernes Richtlinienprojekt mehr. Unternehmen, die generative Modelle einsetzen, müssen nun technisch ihre synthetischen Inhalte kennzeichnen und die Nutzer darüber informieren, dass sie mit einer KI interagieren. Digitale Trends sind nicht mehr nur in Produktankündigungen zu lesen, sondern auch in den Vorgaben, die Softwarearchitekturen und Geschäftsprozesse umstrukturieren.
Technische Kennzeichnung von KI-Inhalten: die Vorgabe, die Pipelines neu gestaltet
Das Transparenzregime, das der AI Act seit dem 2. August 2026 auferlegt, verpflichtet jedes Unternehmen, das Chatbots, Text-, Bild- oder Video-Generatoren einsetzt, ein maschinenlesbares Markup für jeden synthetischen Inhalt zu integrieren. Dies ist kein rechtlicher Hinweis am Seitenende. Es ist eine technische Schicht, die in die Datei oder den Datenstrom selbst eingebettet ist.
Wir beobachten, dass diese Verpflichtung die Produktionspipelines für Inhalte auf mehreren Ebenen verändert. Die technischen Teams müssen standardisierte Metadaten (C2PA, unsichtbares Watermarking) direkt in die Generierungsprozesse integrieren, bevor eine Verbreitung erfolgt.
Das Sanktionsregime ist nicht symbolisch: Bis zu 3 % des weltweiten Umsatzes oder 15 Millionen Euro für Unternehmen, die diese Kennzeichnungspflichten nicht einhalten. Ein weiterer Schritt ist für den 2. Dezember 2026 vorgesehen, mit dem Ende der Übergangsfrist und dem ausdrücklichen Verbot bestimmter nicht einvernehmlicher intimer generierter Inhalte.
Für die technischen Abteilungen bedeutet dies eine umfassende Prüfung der intern und bei Dienstleistern verwendeten Generierungstools. Unternehmen, die auf Drittanbieter-APIs angewiesen sind, müssen sicherstellen, dass der Anbieter die Kennzeichnung im Voraus gewährleistet, da die Verantwortung für die Einhaltung beim Bereitsteller liegt, nicht nur beim Entwickler des Modells.
Die Aktualität der digitalen Transformation spielt sich sowohl in der Einhaltung von Vorschriften als auch in der Produktinnovation ab, und wir empfehlen, diese Entwicklungen zu verfolgen, um mehr über Tic et Net zu erfahren und die Rahmenbedingungen, die den Sektor strukturieren.
Edge KI und lokale Inferenz: warum die Cloud nicht mehr ausreicht
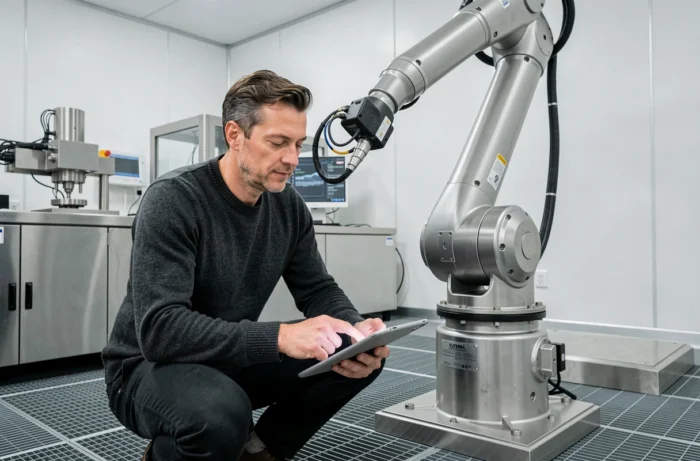
Der strukturierteste Trend im Bereich Infrastruktur ist nicht die Erhöhung der Rechenleistung von Rechenzentren. Es ist die Verlagerung der Inferenz zum Endgerät.
Embedded Intelligence reduziert die Abhängigkeit von der Cloud für Echtzeitentscheidungen. In industriellen Umgebungen verarbeitet ein IoT-Sensor mit TinyML seine Daten lokal und sendet nur Anomalien oder Aggregationen an den Server. Die Latenz sinkt, der verbrauchte Bandbreite ebenfalls.
Diese Bewegung betrifft mittlerweile auch Endverbrauchergeräte. Kompakte Modelle wie Gemma 4 12B von Google zielen ausdrücklich auf die Ausführung auf PCs ab, ohne Netzwerkaufruf. Die Herausforderung für Unternehmen ist doppelt:
- Die Kosten für Cloud-Inferenz zu senken, die einen wachsenden Teil der IT-Budgets ausmachen, sobald sich die Nutzung von generativer KI in den Geschäftsprozessen verbreitet
- Die Vertraulichkeit von Kundendaten und Gesundheitsdaten zu gewährleisten, indem der Transit zu entfernten Servern vermieden wird, was die Einhaltung der DSGVO und des AI Act vereinfacht
- Die Verfügbarkeit von KI-Diensten auch bei Netzwerkunterbrechungen aufrechtzuerhalten, ein nicht verhandelbares Kriterium in industriellen Produktionsumgebungen oder im Außendienst
Digitale Souveränität und hybride Cloud: jenseits der politischen Rhetorik
Die souveräne Cloud ist kein Salonkonzept mehr. Angebote wie S3NS oder Numspot strukturieren einen konkreten Markt für Unternehmen, die regulatorischen Vorgaben zur Lokalisierung und Verarbeitung von Daten unterliegen.
Die souveräne hybride Cloud wird zu einer Voraussetzung für öffentliche Aufträge und den Gesundheitssektor. Ausschreibungen beinhalten mittlerweile Klauseln zur Lokalisierung von Daten auf dem europäischen Territorium, mit Anforderungen an die SecNumCloud-Zertifizierung für sensible Daten.
Für die Abteilungen für digitale Entwicklung erfolgt die Architekturentscheidung nicht mehr zwischen öffentlicher Cloud und On-Premise. Sie erfolgt zwischen mehreren Souveränitätsstufen, abhängig von der Sensibilität der verarbeiteten Daten. Gesundheitsdaten, personenbezogene Kundendaten und interne Kommunikationsdaten unterliegen nicht demselben Regime.
Technische Abwägung zwischen Leistung und Compliance
Der tatsächliche Kompromiss betrifft Latenz und Funktionalitäten. Souveräne Angebote integrieren nicht immer die neuesten Innovationen der amerikanischen Hyperscaler im gleichen Tempo. Wir beobachten eine Verzögerung von einigen Monaten bei der Verfügbarkeit bestimmter verwalteter Dienste, was die Teams zwingt, ihre Infrastrukturbedürfnisse im Voraus zu planen.
Unternehmen, die digitale Produkte auf dem europäischen Markt einführen, müssen diese Vorgabe bereits in der Entwurfsphase berücksichtigen. Die Wahl des Cloud-Anbieters basierend auf der Art der verarbeiteten Daten wird zu einem architektonischen Akt, nicht zu einem Kaufakt.
Post-quantensicherer Cyberschutz: Vorbereitung der kryptografischen Migration
Quantenprozessoren brechen noch nicht die RSA-Schlüssel in der Produktion. Die Bedrohung liegt woanders: im Speichern von verschlüsselten Daten heute für eine zukünftige Entschlüsselung, eine Strategie, die als “harvest now, decrypt later” bekannt ist.
Die Migration zu post-quanten Algorithmen muss beginnen, bevor die Bedrohung operationell wird. Unternehmen, die mit langfristig gespeicherten Daten (geistiges Eigentum, Gesundheitsdaten, Verträge) umgehen, sind die ersten, die betroffen sind.
Die NIST-Standards für post-quanten Kryptografie sind veröffentlicht. Die Schwierigkeit ist nicht algorithmisch, sondern organisatorisch:
- Alle Verschlüsselungspunkte in der Infrastruktur zu inventarisieren (TLS, Speicherung, Signaturen, VPN, Zertifikate)
- Die Kompatibilität neuer Algorithmen mit bestehenden Systemen zu testen, da einige Legacy-Protokolle die Größen von post-quanten Schlüsseln nicht unterstützen
- Eine schrittweise Migration ohne Unterbrechung des Dienstes zu planen, beginnend mit den am stärksten gefährdeten Datenströmen
Das Thema bleibt in den Roadmaps zur digitalen Transformation unterrepräsentiert. Die Budgets für Cybersicherheit absorbieren die Erkennung und Reaktion auf Vorfälle, aber die kryptografische Neugestaltung erfordert seltene Fähigkeiten und lange Testzyklen. Unternehmen, die sich jetzt engagieren, vermeiden eine Migration unter Druck in drei bis fünf Jahren, wenn die quantenfähigen Kapazitäten einen operationellen Schwellenwert überschreiten.